
الوظيفي والانحداري
تُختبر من البداية إلى النهاية المسارات التي تحمل المال والبيانات، مثل التسجيل وتسجيل الدخول والسلة والدفع والإلغاء.
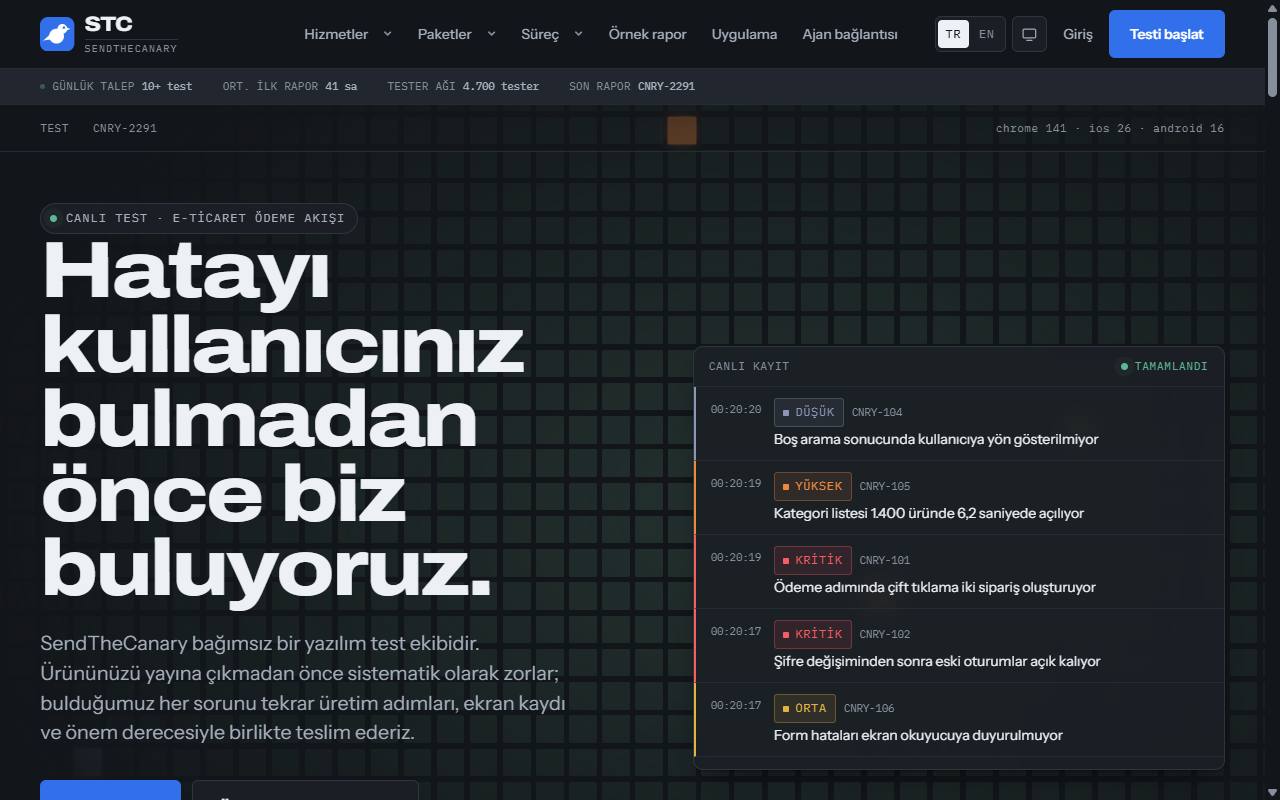
SendTheCanary فريق اختبار مستقل يُخضع منتجات الويب والهاتف وAPI لاختبارات منهجية قبل إطلاقها. يُسلَّم كل اكتشاف مع خطوات إعادة الإنتاج وتسجيل للشاشة ومستوى الخطورة.
SendTheCanary خدمة اختبار برمجيات مستقلة أسسها ثلاثة مهندسي اختبار عام 2021. يحدد الفريق الأساسي النطاق وخطة الاختبار والتقرير؛ ويجرّب المختبِرون المقيمون في مناطقهم الجغرافية السيناريوهات على أجهزتهم الخاصة. لا يكتب شيفرة ولا يبيع استشارات ولا يطبّق إصلاحات: يعثر ويوثّق ويبلّغ. ولأن الطرف الذي يعثر على الخطأ ليس الطرف الذي يصلحه، يبقى التحقق مستقلًا.
الساعات 0-4. أي الخدمات، وكم منصة، وأي الأجهزة؛ ابدأ من حزمة جاهزة أو ابنِ النطاق يدويًا. المخرج: ملخص للنطاق. التسجيل مجاني.
الساعات 4-12. لا يُحصَّل الدفع إلا بعد اعتماد النطاق. يكتب الفريق الأساسي خطة الاختبار؛ ويُذكر كتابةً أيضًا ما لن يُختبر.
الساعات 12-72. عدد المختبِرين المعيّنين وأجهزتهم والسيناريو الذي يعملون عليه الآن مباشر في اللوحة. يصل كل اكتشاف موثَّق إلى اللوحة دون انتظار التقرير؛ ويُرسل ملخص يومي.
الساعات 72-84. تقرير فحص مرتّب بحسب الأولوية وملف PDF، موقّع من شخص محدد بالاسم. يتضمن كل اكتشاف خطوات إعادة الإنتاج ومقطع فيديو وسجل الطرفية.
الساعات 84-120. عند طرح إصلاح، يُطلب التحقق من اللوحة؛ وتُحدَّث العناصر المغلقة وغير المغلقة في المكان نفسه. جولة واحدة في Discovery، وجولتان في Release.
تُختبر من البداية إلى النهاية المسارات التي تحمل المال والبيانات، مثل التسجيل وتسجيل الدخول والسلة والدفع والإلغاء.
على مصفوفة الأجهزة والمتصفحات المستخلصة من تحليلات مستخدميك، على أجهزة حقيقية وإصدارات متصفحات حقيقية.
قياسات Core Web Vitals، وسيناريوهات الاتصال البطيء، واختبار الحمل المتدرج بـ k6.
استنادًا إلى OWASP Top 10: تجاوز التفويض، وتصعيد الصلاحيات الأفقي والعمودي، وإدارة الجلسات، والمراجع المباشرة غير الآمنة للكائنات، والتحقق من المدخلات. لا يحل محل اختبار الاختراق.
تُتحقق نقاط النهاية مقابل المخطط؛ وتُختبر رموز الأخطاء والقيم الحدية والتزامن تحت الضغط.
تُختبر لوحة المفاتيح وترتيب التركيز وقارئ الشاشة والتباين يدويًا مقابل معايير WCAG 2.2 AA.
لنقيّم هيكل المستخدمين واحتياجات التكامل، وإن وُجدت، خيارات مواءمته لعلامتك التجارية.
يُسلَّم تقرير الفحص في الساعة 72؛ وفي حزمتي Release وFleet يصل التقرير الأول خلال 48 ساعة. والوقت المتبقي هو جولة التحقق من إصلاحاتك. وإذا ظهر اكتشاف حرج، لا ننتظر التقرير؛ بل يُبلَّغ إليك فورًا.
منتجات الويب والهاتف وAPI. هناك عشرة عناوين للخدمات: الوظيفي، والانحداري، ومصفوفة التوافق، والأداء والحمل، والتدقيق الأمني، وAPI، والدفع، وإمكانية الوصول، وسهولة الاستخدام، والتوطين. تختار ما تريده منها في اللوحة؛ وتُدمج المخرجات في تقرير واحد.
لا. يركّز التدقيق على نقاط الضعف في التفويض والجلسات والتحقق من المدخلات استنادًا إلى OWASP Top 10؛ ويستهدف الأخطاء الشائعة والمكلفة في طبقة التطبيق. أما اختبار الاختراق الشامل فهو ارتباط منفصل.
يأتي كل اكتشاف مع خطوات إعادة الإنتاج وتسجيل للشاشة وسجل الطرفية وتفاصيل البيئة ومستوى الخطورة. تصل الاكتشافات إلى اللوحة قبل اكتمال التقرير؛ وفي حزمتي Release وFleet تُدفع مباشرةً إلى Jira أو Linear.
هناك ثلاث حزم قياسية: Discovery (منتج واحد، اختبار واحد، 72 ساعة)، وRelease (المنتج كاملًا، ثلاث منصات، قبل الإطلاق)، وFleet (اختبار انحداري مع كل إصدار، شهريًا، بالتزام لستة أشهر). وللقطاعات الخاضعة للتنظيم، يأتي خيار Enterprise مع SLA مخصص. التسجيل مجاني؛ ولا يُحصَّل الدفع إلا عندما تعتمد النطاق.